- Elementy indukcyjne
- Elementy półprzewodnikowe
- Czujniki
- Elementy dysktretne
- Mikrokontrolery
- Przełączniki
- Układy scalone
- Zarządzanie energią
- Cyfrowe potencjometry
- Czujniki temperatury
- Kontrolery mocy
- Moduły DC-DC
- Oświetlenie i wyświetlacze
- PMIC
- Pozostałe
- Przełączniki mocy
- Regulatory AC/DC Power Integrations
- Regulatory DC/DC
- Regulatory DC/DC Power Integrations
- Regulatory liniowe LDO
- Stabilizatory napięcia
- Sterowniki MOSFET
- Terminatory DDR
- Układy nadzorcze
- Ładowarki baterii
- Zestawy uruchomieniowe
- Komunikacja
- LED
- Przekaźniki
- Rezonatory filtry i źródła częstotliwości
- RFID
- Wyświetlacze
- Zasilacze impulsowe
Ważne informacje
Security mesh: rozproszona ochrona przed fizycznymi atakami w aplikacjach o znaczniu krytycznym
W miarę jak mechanizmy bezpieczeństwa oprogramowania stają się coraz bardziej zaawansowane, nadal opierają się na kluczowym założeniu: że sprzęt bazowy jest zaufany i chroniony. To założenie nie zawsze jest spełnione. Gdy atakujący uzyska fizyczny dostęp do urządzenia, pojawia się zupełnie inna klasa zagrożeń, których tradycyjne systemy bezpieczeństwa nie są w stanie wykryć ani zapobiec. W pewnych sytuacjach przeciwnicy dysponują znacznymi zasobami, takimi jak zaawansowany sprzęt i znaczne wsparcie finansowe, co często jest charakterystyczne dla dużych organizacji lub podmiotów państwowych. W takich okolicznościach bezpieczeństwo fizyczne jest niezbędnym elementem skutecznego cyberbezpieczeństwa.
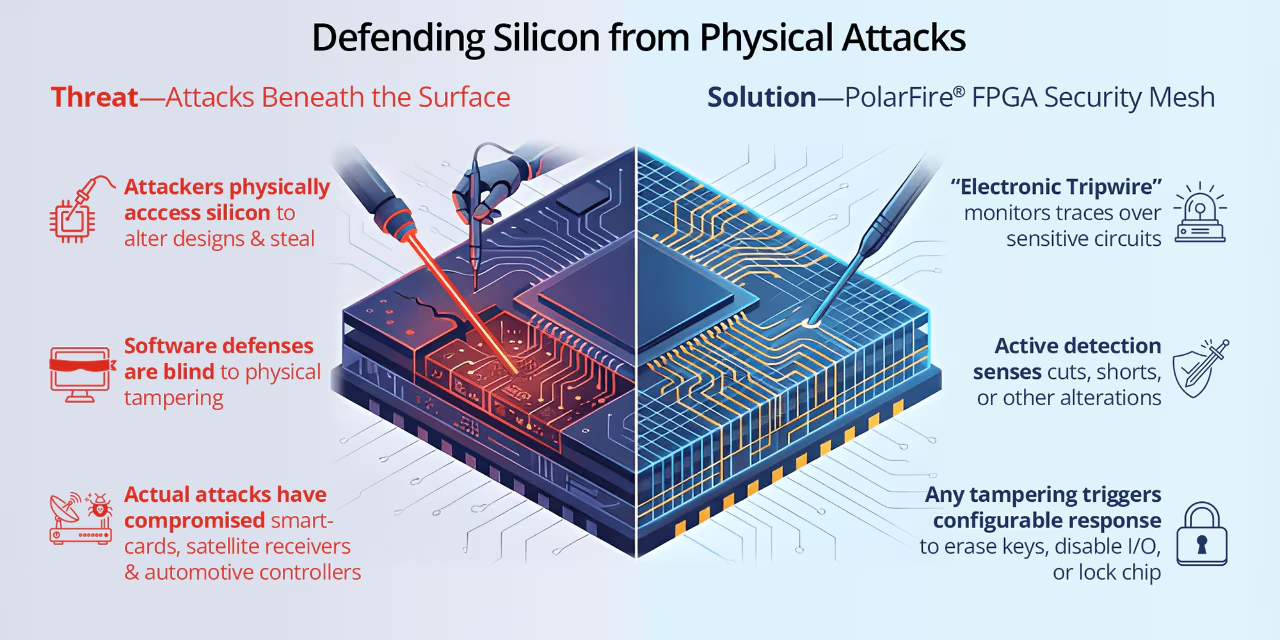
Przeciwnicy lub konkurenci mogą stosować inwazyjne metody - takie jak dekapsulacja, mikrosondowanie lub laserowe wstrzykiwanie błędów - aby uzyskać bezpośredni dostęp do układu scalonego. Techniki te umożliwiają ekstrakcję poufnych kluczy, inżynierię wsteczną projektów obwodów lub modyfikację bezpieczników konfiguracyjnych, często niewykrywalnych przez konwencjonalne, programowe środki bezpieczeństwa.
Rodzina PolarFire® firmy Microchip oraz układy FPGA PolarFire SoC zapewniają zwiększoną ochronę dzięki integracji fizycznej siatki bezpieczeństwa w układzie scalonym. Oprócz zabezpieczeń kryptograficznych i oprogramowania układowego, siatka ta aktywnie monitoruje i reaguje na próby fizycznej manipulacji w czasie rzeczywistym.
Rozwiązanie PolarFire: Siatka bezpieczeństwa
Rodzina PolarFire i układy FPGA PolarFire SoC integrują siatkę bezpieczeństwa na poziomie krzemu, która zapewnia sprzętową ochronę przed manipulacją fizyczną. Kontroler systemu, zaimplementowany jako sieć ścieżek przewodzących na obwodach krytycznych dla bezpieczeństwa, aktywnie steruje siatką, aby zapewnić podstawową integralność. Każde zakłócenie spowodowane atakami fizycznymi - takimi jak dekapsulacja, sondowanie, szlifowanie lub techniki energetyczne - skutkuje zdarzeniem manipulacji.
Siatka obejmuje wrażliwe obszary urządzenia, w tym pamięć konfiguracyjną i magazyn kluczy kryptograficznych, zapewniając ochronę tam, gdzie ataki fizyczne są najbardziej dotkliwe. W przypadku wystąpienia manipulacji jest ona wykrywana na poziomie sprzętowym i udostępniana do reakcji na poziomie systemu.
Detekcja i reakcja
Podczas normalnej pracy kontroler systemu monitoruje parametry elektryczne siatki w celu wykrycia utraty ciągłości. Po wykryciu, sygnał manipulacji jest wysyłany i kierowany do logiki zdefiniowanej przez użytkownika w strukturze FPGA, umożliwiając projektantom wdrożenie specyficznych dla danej aplikacji środków zaradczych. Mogą one obejmować zerowanie kluczy kryptograficznych, zerowanie bezpiecznej pamięci nieulotnej (sNVM), wyłączanie interfejsów wejścia/wyjścia, zatrzymanie działania struktury, wymuszenie bezpiecznego resetu lub wprowadzenie urządzenia w stan zablokowany lub niesprawny.
Ponieważ wykrywanie odbywa się na poziomie sprzętowym, a logika odpowiedzi znajduje się w układzie scalonym, przeciwdziałanie jest natychmiastowe i nie wymaga wykonania oprogramowania układowego – zapewniając skuteczną obronę przed inwazyjnymi fizycznymi atakami .
Przypadek użycia: Bezpieczeństwo sprzętu w systemach obronnych
Systemy oparte na FPGA są powszechnie stosowane w scenariuszach obronnych, w których odzyskanie sprzętu po misji nie zawsze jest możliwe. Urządzenia mogą zostać porzucone w nieprzyjaznym środowisku, potencjalnie wpadając w ręce przeciwników lub konkurentów dysponujących zasobami do inwazyjnej analizy. W przypadku braku ochrony na poziomie krzemu, dostęp ten może ujawnić wrażliwe oprogramowanie układowe, klucze kryptograficzne lub metody uwierzytelniania.
Włączając siatkę bezpieczeństwa i konfigurując łańcuch odpowiedzi na manipulację, projektanci mogą mieć pewność, że:
- Każda próba fizycznego włamania natychmiast usuwa krytyczne dane.
- Płytka pozostaje nieczynna do czasu bezpiecznego przeprogramowania.
- Integralność systemu jest zachowana, nawet w warunkach fizycznego zagrożenia.
Podsumowanie: Bezpieczeństwo sprzętu jest kluczowe dla cyberbezpieczeństwa
Cyberbezpieczeństwo często koncentruje się na kodzie i danych. Gdy możliwy jest fizyczny dostęp do urządzenia, zabezpieczenia oparte wyłącznie na oprogramowaniu są niewystarczające. Zabezpieczenie się przed tym ryzykiem wymaga mechanizmów bezpieczeństwa działających poniżej warstwy oprogramowania i oprogramowania układowego.
Dzięki integracji siatki bezpieczeństwa bezpośrednio z krzemem, rodzina PolarFire i układy FPGA PolarFire SoC zapewniają podstawową warstwę fizycznej ochrony, która uzupełnia istniejące zabezpieczenia kryptograficzne i systemowe.
Źródło: Microchip Technology Inc. Tłumaczenie: Gamma Sp. z o.o.
Gamma Sp. z o.o. jest autoryzowanym dystrybutorem rozwiązań firmy Microchip Technology w Polsce. Zapraszamy do kontaktu z naszym działem handlowym.
Pozostałe aktualności:

Microchip Technology ulepsza robotyczne czujniki dotykowe dzięki...
Firma Microchip Technology wprowadziła szybki digitalizator pojemnościowy ATFCD52, który konwertuje sygnały z...

Redriver USB firmy Microchip Technology ułatwia zwiększenie zasięgu w...
Rozwiązania USB Redriver firmy Microchip Technology pomagają projektantom rozszerzyć szybką łączność USB, zachowując...

Grupa YAGEO wprowadza na rynek transformator LLC PMG7277NLT do...
Grupa YAGEO kontynuuje wprowadzanie na rynek nowych transformatorów LLC, zaprojektowanych specjalnie do przełączania...

Aplikacja demonstracyjna wielokanałowego pomiaru z dzięki SoC PIC32CXMTC...
Projekt referencyjny aplikacji demonstracyjnej wielokanałowego inteligentnego pomiaru firmy Microchip Technology...

Digi XBee LR to bezprzewodowy moduł komunikacyjny firmy Digi...
Bezprzewodowe moduły komunikacyjne XBee® LR firmy Digi International przyspieszają czas wprowadzania produktów na...

Digi EX61 bezpieczna łączność 5G z scentralizowanym zarządzaniem w...
Digi EX61 to kompaktowy wzmacniacz sygnału komórkowego 5G do zastosowań wewnętrznych/zewnętrznych, który zapewnia...